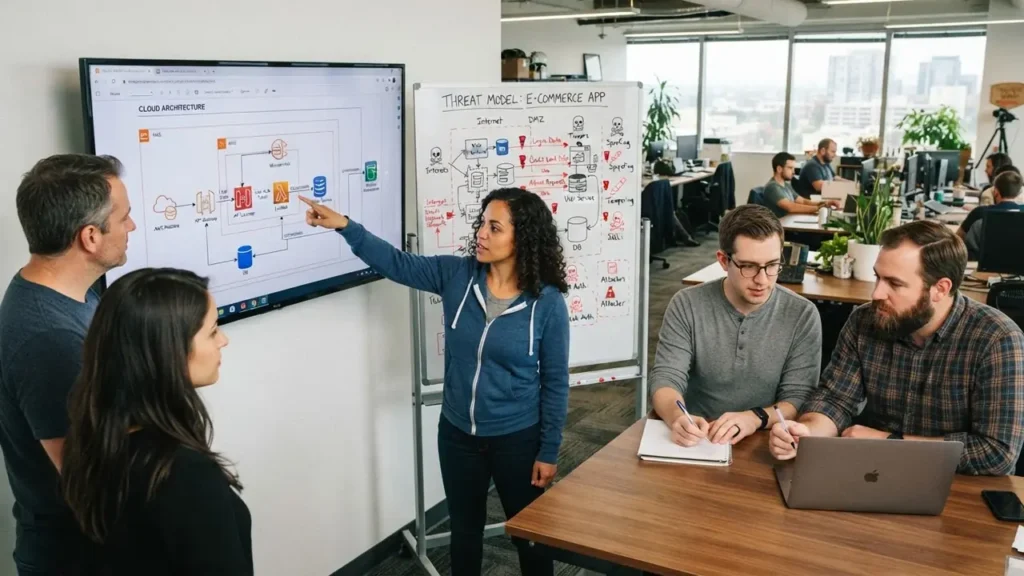
La seguridad en desarrollo de software es el conjunto de decisiones de diseño, procesos y controles que impiden que una aplicación exponga datos, funciones o infraestructura a un atacante. Aplicada desde el inicio, reduce el costo de corregir fallos y protege la confianza de quienes usan el producto.
Un fallo de diseño no se corrige con un parche de última hora. Los equipos maduros tratan la seguridad como un requisito funcional, igual que el rendimiento o la accesibilidad, y la revisan en cada entrega.
Los principios que siguen sostienen un desarrollo de software seguro, y las buenas prácticas de seguridad aparecen ordenadas por etapa del ciclo. Al final encontrarás criterios concretos para evaluar a un proveedor antes de firmar.
¿Qué es la seguridad en desarrollo de software y por qué se define en el diseño?
La seguridad en desarrollo de software se define en el diseño, porque ahí se deciden qué datos existen, quién puede verlos y qué rutas los atraviesan. Cada una de esas decisiones condiciona lo que el sistema puede proteger después.
Cuando esas definiciones se postergan, el equipo termina parchando síntomas. Cambiar un control de acceso en producción implica rehacer lógica, migrar datos y volver a probar. En diseño, el mismo ajuste es una conversación de una hora.
El modelado de amenazas es la herramienta central de esa etapa. Consiste en listar los activos que quieres proteger, los actores que podrían atacarlos y las superficies de entrada del sistema. Con ese mapa, cada requisito de seguridad tiene un motivo concreto.
Un ejemplo: si una app de reservas guarda datos de tarjetas, el diseño debe decidir si esos datos se almacenan o se delegan a un procesador de pagos. Esa decisión define el alcance de todo lo demás.
Principios de diseño seguro que aplican desde el primer sprint
Estos principios ordenan la seguridad en desarrollo de software desde el primer sprint, antes de que exista una sola línea de código en producción.
El principio de mínimo privilegio establece que cada usuario, servicio y proceso recibe solo los permisos que necesita para su tarea. Un servicio de reportes no debería poder borrar registros.
La defensa en profundidad suma capas independientes, de modo que fallar en una no abra todo el sistema. Autenticación, autorización, validación y cifrado cubren huecos distintos.
Valida siempre en el servidor. El navegador es territorio del usuario, así que cualquier comprobación que hagas ahí es una ayuda de experiencia, no un control de seguridad.
Aplica el fallo seguro: ante un error inesperado, el sistema niega el acceso y registra el evento en lugar de continuar. Además, guarda los secretos en un gestor de credenciales y nunca en el repositorio.
Buenas prácticas de seguridad en cada etapa del ciclo
Ninguna etapa sostiene sola la seguridad del producto. La tabla siguiente resume qué práctica corresponde a cada momento y qué riesgo evita cuando se omite.
| Etapa | Práctica clave | Riesgo que evita |
|---|---|---|
| Diseño | Modelado de amenazas y revisión de arquitectura | Controles ausentes o mal ubicados |
| Desarrollo | Revisión de código y validación de entradas | Inyección y lógica de autorización débil |
| Dependencias | Análisis de composición de software (SCA) | Librerías de terceros con vulnerabilidades conocidas |
| Pruebas | Análisis estático (SAST) y dinámico (DAST) | Fallos que llegan a producción sin detección |
| Despliegue | Gestión de secretos y permisos mínimos en la nube | Credenciales expuestas y accesos amplios |
| Operación | Registro de eventos, alertas y parches periódicos | Incidentes sin detección ni respuesta |
El análisis de composición de software (SCA) revisa las librerías de terceros que usa tu proyecto y avisa cuando alguna tiene una vulnerabilidad publicada. Es una práctica obligatoria en cualquier desarrollo de software seguro, porque la mayor parte del código de una app moderna no lo escribió tu equipo.
En paralelo, el análisis estático (SAST) lee el código sin ejecutarlo y busca patrones peligrosos. El análisis dinámico (DAST) prueba la aplicación en funcionamiento, como lo haría un atacante. Los tres se automatizan dentro del pipeline de integración y entrega continua.
¿Cómo elegir un equipo de desarrollo de software seguro en Canadá?
La seguridad en desarrollo de software se evalúa mejor por el proceso que por la herramienta. Pregunta cómo modela amenazas el equipo, quién revisa el código y qué ocurre cuando aparece una vulnerabilidad crítica.
Pide ejemplos de decisiones de arquitectura que hayan tomado por motivos de seguridad. La respuesta revela si la seguridad forma parte de su método o si es un discurso de venta.
En Canadá, la PIPEDA (Ley de Protección de la Información Personal y Documentos Electrónicos) fija obligaciones sobre el tratamiento de datos personales. El diseño debe contemplar consentimiento, retención limitada y trazabilidad de accesos.
AMD Agencia Digital trabaja el desarrollo de software en Toronto con la seguridad integrada desde la fase de diseño, y acompaña proyectos en el resto de Canadá. Si quieres revisar cómo estructura ese proceso, conoce su enfoque de desarrollo de software en Toronto.
Preguntas frecuentes sobre seguridad en desarrollo de software
¿Cuánto cuesta implementar seguridad en un proyecto de software?
No existe una tarifa única. El costo depende del alcance del sistema, de los datos que trata y del nivel de cumplimiento que exige tu sector. Un equipo puede cotizar tras una revisión de arquitectura, porque la seguridad se presupuesta como parte del desarrollo y no como un servicio aparte.
¿Qué es el modelado de amenazas y cuándo se hace?
Es un ejercicio en el que el equipo identifica activos, actores y superficies de ataque antes de construir. Se realiza en la fase de diseño y se actualiza cuando cambia la arquitectura. Su valor está en anticipar decisiones costosas, no en producir un documento que nadie vuelve a leer.
¿Aplicar seguridad retrasa las entregas del proyecto?
No cuando se integra desde el diseño. Las revisiones automatizadas dentro del pipeline detectan fallos en minutos y evitan retrabajos mayores. El retraso aparece cuando la seguridad se audita al final: ahí cada hallazgo obliga a reabrir código ya probado y desplegado.
¿Cuál es la diferencia entre SAST, DAST y SCA?
SAST analiza el código fuente sin ejecutarlo. DAST prueba la aplicación en funcionamiento y simula ataques reales. SCA revisa las dependencias de terceros. Los tres se complementan, porque cada uno cubre un ángulo distinto del mismo sistema y ninguno reemplaza a los otros.
¿Cómo sé si mi aplicación actual tiene fallos de seguridad?
Empieza con una revisión de configuración, permisos y dependencias, y suma una prueba de penetración sobre los flujos críticos. Ese diagnóstico ordena los hallazgos por impacto y te da una hoja de ruta. Corregir sin priorizar consume presupuesto en riesgos menores.
La seguridad en desarrollo de software se gana en el diseño
La seguridad en desarrollo de software rinde más cuando se trata como requisito y no como auditoría final. Modelar amenazas, validar en el servidor y automatizar controles en el pipeline son decisiones que se toman temprano y se sostienen en el tiempo.
Si tu producto ya está en producción, el punto de partida es un diagnóstico honesto de lo que existe hoy. Cuéntale tu proyecto a AMD y revisa con su equipo qué conviene ajustar primero.